当前绝大多数企业的跨地域分支互联、远程办公安全接入场景都依赖企业级VPN设备支撑,VPN设备授权的管理规范程度直接决定了接入合规性、树莓服务连续性,不少运维团队都曾遇到过授权过期突发断网、超额接入触发设备限流、未授权终端违规接入内网等典型故障,本文结合通用企业级VPN的官方管控逻辑,围绕VPN设备授权:管理原则核心要求梳理落地实操要点,帮助运维团队规避常见的管控漏洞。
VPN设备授权唯一性确权核心原则
这是所有授权管理动作的底层基础,不同于普通消费端软件的通用序列号授权,企业级VPN的正式商用授权必须和设备的硬件唯一标识强绑定,常见的绑定特征包括设备主板SN号、核心网口MAC地址池的哈希校验值,授权文件无法随意跨不同硬件的设备迁移激活。
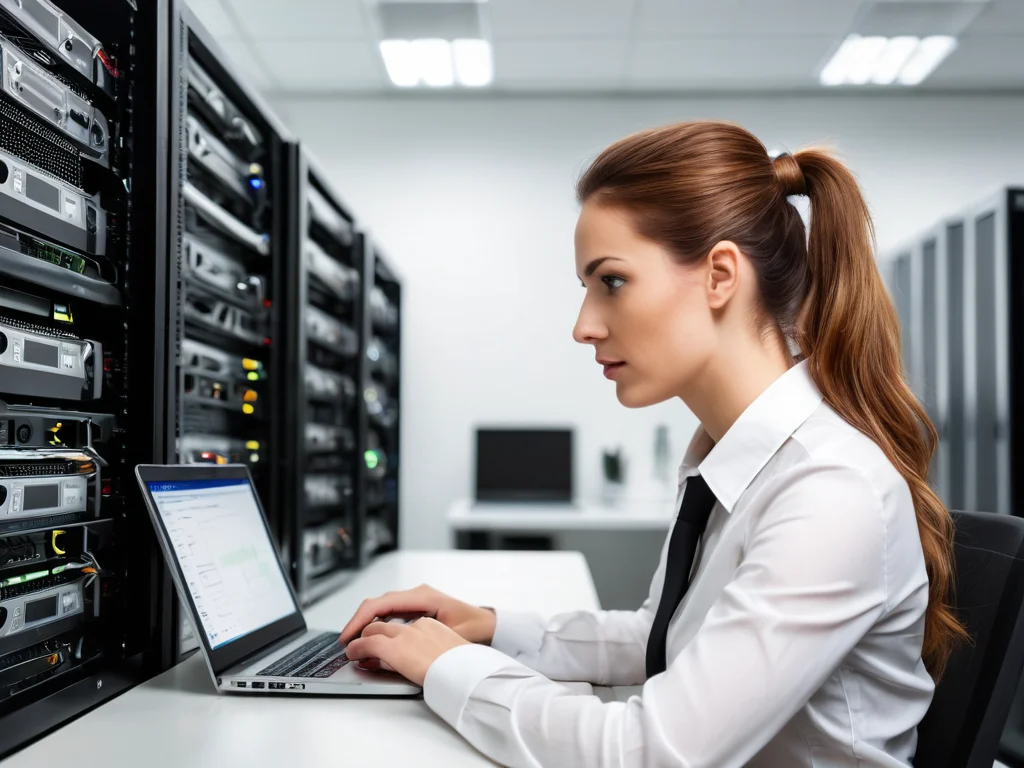
运维人员在机房核对企业VPN设备硬件标识,落实授权绑定确权要求
不少新手运维容易踩的典型误区是直接把测试环境的临时授权导入生产设备使用,树莓VPN后续遇到设备硬件故障更换整机的情况,临时授权会直接和旧硬件绑定失效,没有提前走厂商的授权迁移流程就会直接中断所有VPN接入服务。
验证该原则落地情况的操作非常简单,登录VPN设备的管理后台授权详情页,查看当前授权绑定的硬件标识信息,和设备机身铭牌印刷的官方SN逐一比对,确认不存在授权和设备不匹配的情况,正常的预期结果是两者信息完全一致,后台没有出现授权漂移的异常记录。
VPN设备授权接入配额动态管控原则
该原则要求授权覆盖的接入用户数、IPsec隧道数必须和企业实际业务接入需求动态匹配,既不能出现超额接入触发设备限流的问题,也不能造成大量授权配额闲置浪费,多数主流厂商的VPN授权会把SSL远程接入用户数、站点间IPsec隧道数作为两个独立的计数维度,两类配额不能交叉混用。
实操配置阶段,运维人员要提前在VPN后台开启授权配额阈值告警功能,当在线接入数接近授权总量的预警线时,系统会自动向运维预留的联系方式推送告警通知,避免出现接入数完全打满之后新用户完全无法接入的突发状况。
这里的常见管控误区是很多团队采购授权时只按当前在岗员工数采购,没有预留临时扩容的余量,遇到全员远程办公这类突发场景,短时间内就会把授权配额打满,只能临时向厂商申请应急临时授权,反而耽误正常业务开展。
VPN设备授权全生命周期留痕原则
该原则要求从授权采购、导入激活、到期续期、设备迁移到最终注销的全流程,所有操作都要留下可追溯的系统日志和纸质台账记录,不能出现无备案的临时授权私自导入、未审批的私自扩容操作,避免未授权的外部接入点进入企业内网。
日常运维过程中,要把每一份VPN授权的激活凭证、绑定设备信息、到期时间都同步录入企业统一的资产运维台账,不要只把授权文件存放在单个运维人员的私人存储设备中,避免人员岗位变动之后其他运维人员找不到授权相关的核心资料。
遇到VPN授权异常失效的故障时,首先要调取设备最近的操作日志,排查近段时间有没有非授权人员导入、修改授权文件的操作记录,先排除人为误操作覆盖正式授权的可能性,再联系设备厂商核对当前授权的合法性状态。
日常运维管控的实操落地要点
日常巡检环节,除了常规检查授权的剩余到期时长,还要定期抽查在线接入的终端身份,确认所有接入VPN的用户都在官方授权的用户名单范围内,没有出现账号私自共享、非授权人员占用授权名额的情况。
还要注意合规使用的边界,企业内部部署的VPN设备授权仅能用于企业自身的办公接入、分支站点互联场景,不能转借、转租给外部第三方主体使用,否则不仅会触发厂商的远程授权校验失效,还会大幅提升企业内网的数据泄露风险。
每季度可以安排一次授权应急演练,模拟正式授权到期之后的新授权导入流程,确认运维团队可以在业务可接受的中断窗口期内完成新授权的部署激活,避免正式授权到期时出现大面积的远程接入中断问题。